핵심 요약
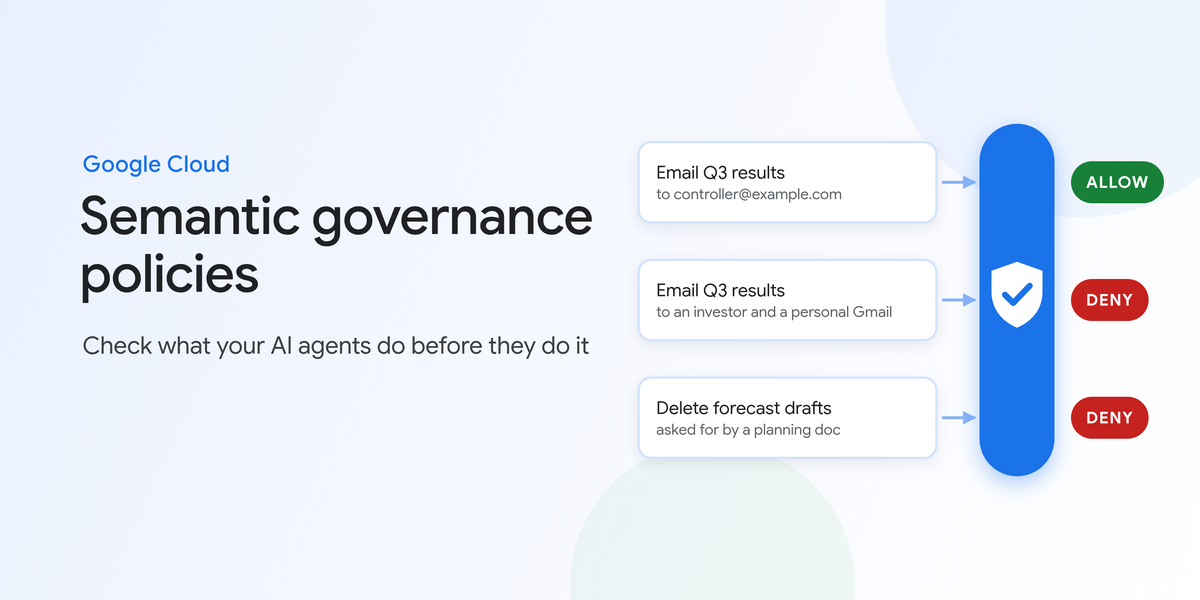
구글은 시맨틱 거버넌스 정책과 Agent Gateway로 AI 에이전트의 도구 호출을 실행 전 inline으로 평가하고, 의도와 규칙에 따라 행위를 점검해 무단 데이터 공유와 프롬프트 주입 공격을 방지하며, 에이전트에 자연어 제약을 부착하고 Cloud Logging으로 감사 가능한 verdict를 모니터링합니다.
구현 방법
- 시맨틱 거버넌스 정책과 Agent Gateway를 활용한 실행 전 평가
- 정책 엔진의 사용자 의도 및 평이한 규칙 매칭
- 에이전트에 자연어 제약 부착 및 Cloud Logging으로 감사 기록 모니터링
주요 결과
- 보안 거버넌스 강화 및 데이터 유출 방지 역량 확보


