핵심 요약
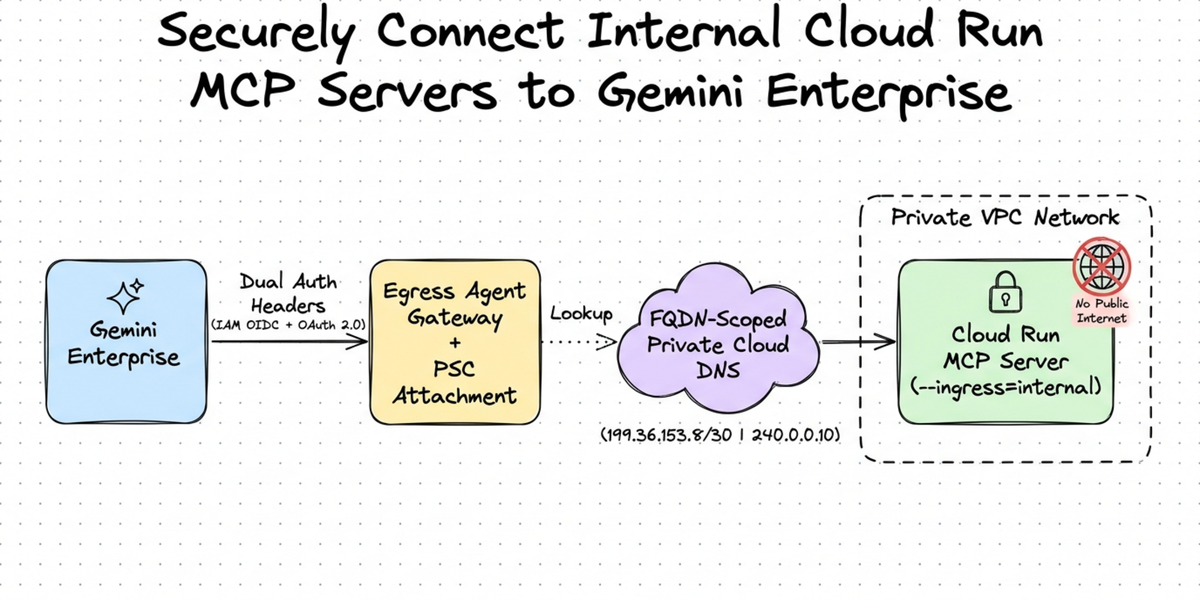
구글이 내부 Cloud Run MCP 서버를 Gemini Enterprise에 안전하게 연결하기 위한 구현 방법을 제시했습니다.
구현 방법
- Egress Agent Gateway를 활용한 내부 트래픽 라우팅 구성
- Private Service Connect로 프라이빗 엔드포인트 연결
- FQDN-scoped Private Cloud DNS를 통한 도메인 이름 해석 관리
- dual-header OAuth 2.0 인증으로 다중 인증 보안 강화
주요 결과
- 프라이빗 네트워크 경로 구성으로 외부 노출 최소화
- 인증/인가 체계의 이중 보안 강화
- 운영 시나리오에 따른 보안 정책 간소화 및 관리 효율 향상


