
핵심 요약
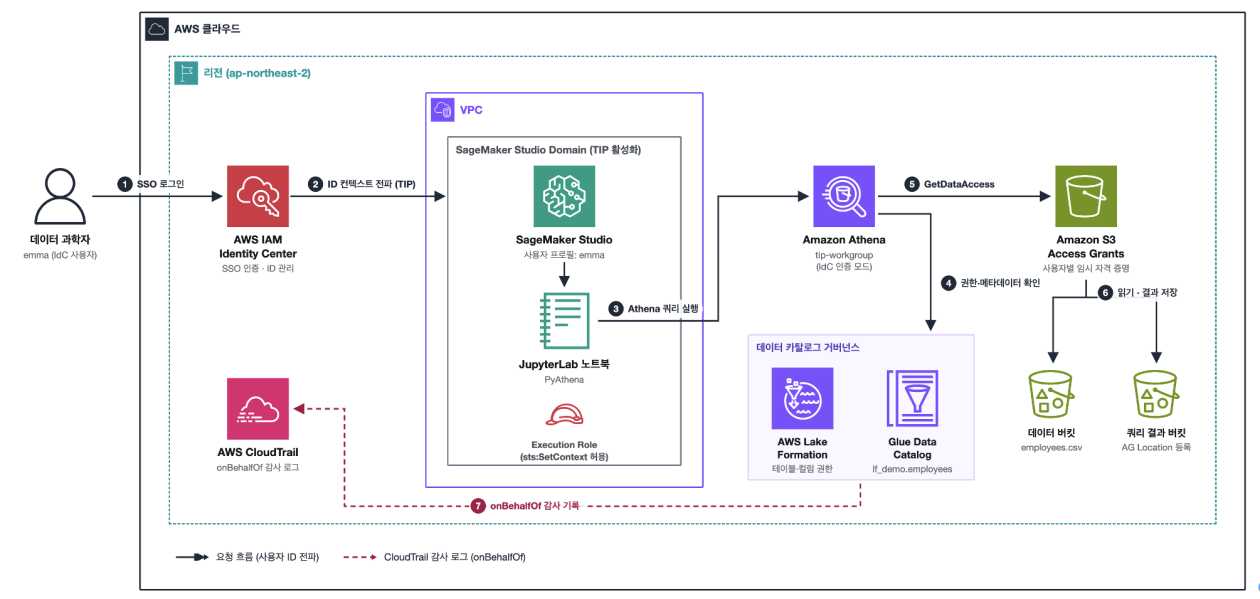
AWS가 SageMaker Studio에서 TIP와 S3 Access Grants를 활용해 Athena 쿼리 실행하는 엔드투엔드 구현 사례를 소개합니다. TIP 활성화로 IdC 사용자 ID가 세션에 전파되어, SageMaker 실행 역할과 연동된 서비스에서 실제 사용자 기반의 접근 제어와 완전한 감사 추적이 가능해집니다.
구현 방법
- TIP를 활성화한 SageMaker Execution Role의 Trust Policy에 sts:AssumeRole과 sts:SetContext를 허용
- S3 Access Grants 및 Lake Formation과 연동하여 Athena 쿼리 워크그룹 구성
- CloudTrail onBehalfOf로 사용자 식별과 감사 기록을 제공합니다
주요 결과
- 사용자별 세밀한 권한 관리 및 감사 추적 가능
- 데이터 거버넌스 통합으로 정책 준수 강화
- TIP+Access Grants+Lake Formation의 엔드투엔드 운영 흐름 강조